
OSSのライセンス情報および脆弱性情報を確認できる
SBOMレポーティング サービス
SBOMとは、ソフトウェアの構成を表した部品表です。 企業がOSSコンプライアンスを遵守しながら製品を出荷したり、 サイバーセキュリティ対策を行ったりするには、SBOMを活用して製品に含まれるOSSを正しく把握・管理することが必要不可欠です。 昨今のSBOMへのニーズの高まりにお応えして、テクマトリックスは、製品に含まれるOSS情報をレポートするSBOMレポーティング サービスをご用意しました。
テクマトリックスSBOMレポーティング サービスは、お客様のソースコードをSCAツール『FossID』で解析し、その出力結果を分析します。分析結果を基にレポートを作成し、SBOM情報と共にご提供します。 SCAツール『FossID』は、意図せずソフトウェア内に混入したOSSのコードスニペットも検出・レポート可能です。コンポーネントやファイル単位での検出だけでなく、スニペットの検出にも対応しているため、開発者のコピー&ペーストなどで意図せず混入したOSSも抜け漏れなくチェックできます。
- 外部に委託しているソースコードにOSSが含まれていないか確認したい。
- ソフトウェアの納品時にSBOMを作成して納品したい。
- スニペット利用(OSSの断片の利用)の有無を確認したい。
OSSのライセンス・脆弱性管理に困っている方や、OEM相手先からSBOMを要求されており、対応を検討されている方におすすめです。
サービスの詳細については、弊社担当営業にお問い合わせいただくか、お問い合わせフォームよりお尋ねください。
SBOMレポーティング サービスの3つのおすすめポイント
SBOMレポーティング サービスの3つのおすすめポイントをご紹介します。
- 精度の高いSCAツール「FossID」を使用
- コンポーネント全体、ファイル単位、コードスニペットまで解析し、解析対象内に存在するOSSの候補を抽出します。
- スニペットにも対応しているため、開発者のコピー&ペーストや生成AIが作成したコードなど、意図せず混入したOSSも抜け漏れなくチェックできます。
- 主要なSBOMフォーマットに対応
- SPDX、SPDX-Lite、CycloneDX形式のSBOMをご提供できます。
- 経験豊富な有識者による分析レポート
- ツールが出力したOSSのライセンス・脆弱性情報を有識者が分析してレポートにまとめることで、信頼性が高く分かりやすい情報をご提供できます。
テクマトリックス SBOMレポーティング サービスの概要
OSSのライセンス・脆弱性管理に困っている方や、OEM相手先からSBOMを要求されており、対応を検討されている方におすすめのサービスです。
| サービス名 | テクマトリックス SBOMレポーティング サービス |
| サービスの概要 | お客様のソースコードをSCAツール「FossID」にかけ、出力結果を有識者が分析してレポートにまとめ、作成したSBOM情報と共にご提供します。 【レポート内容】 ■スキャン解析結果報告
■SBOMレポート
※必要に応じ、納品時にレポート内容のご説明もさせていただきます。 【作業期間】
※納品までの日数はソースコードの規模やファイル数によって変わります。 |
| サービスの価格 | 1プロジェクト:価格はお問い合わせください。 |
サービスの流れ
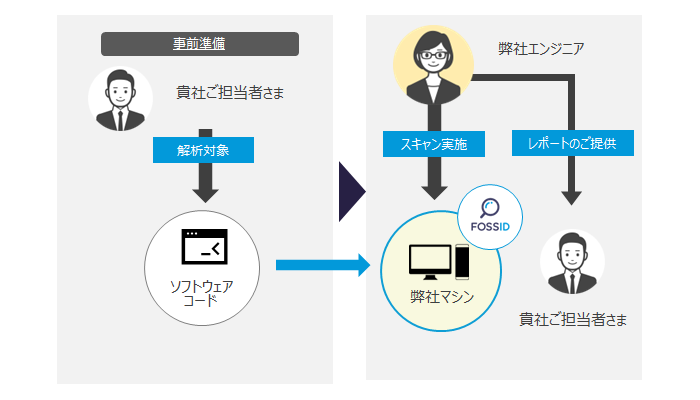
<作業フロー>
- NDAの締結:お客様のソースコードをお預かりするにあたり、事前にNDAを締結します。
※ソースコードをお預かりするにあたり、事前にNDAを締結します。 - ソフトウェアの提供:解析対象となるソフトウェアをご提供いただきます。
※わかる範囲で利用OSSのコンポーネント名・バージョンも事前に確認させていただきます。 - FossIDによるスキャン:FossIDを使用して、ご提供いただいたソフトウェアをスキャンします。
- FossIDでのID識別:FossIDのスキャン結果からOSSコンポーネントのID識別を行います。
- 報告書作成:ID識別結果からスキャン解析結果の報告書作成を行います。
- SBOM作成:ID識別結果からSBOMレポートの作成を行います。
<注意事項>
- 検出されたOSSが利用されていることを保証するものではございません。また、SBOMレポートは「FossID」製品の出力結果に基づく内容となり、SBOMとしての内容の完全性を保証するものではございません。
- 「FossID」製品のKB(OSSの情報を格納したナレッジベース)は定期的に更新されております。
- レポート結果は検査実施時の結果となります。 レポート結果には、検出されたOSSのライセンスや脆弱性への対処方法は含まれません。ご要望があれば、別途「OSSサポートサービス」をご紹介いたします。
- ファイル数やコードボリュームに応じた価格の変動があります。その際は、ご相談させていただきます。
サービスの詳細については、弊社担当営業にお問い合わせいただくか、お問い合わせフォームよりお尋ねください。